Domain zaubergeräte.de kaufen?
Wir ziehen mit dem Projekt
zaubergeräte.de um.
Sind Sie am Kauf der Domain
zaubergeräte.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zaubergeräte.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simon, Fritz B.: Stalin und der ApparatStalin und der Apparat , Über das Buch (...) dann wurde es zunehmend spannend und begann mich zu faszinieren, aber auch zu gruseln, wie Fritz B. Simons systemischer Blick auf die Entwicklung Stalins im Vorfeld, während und nach der Oktoberrevolution die Koevolution der individuellen Psyche und der Strukturen und Dynamiken der Organisation(en) und des ( Staats-)Apparats aufdeckt. (...) Endgültig den Schlaf raubte mir, wie gerade die Grausamkeit nicht ein hingenommener Kollateralschaden der Machtergreifung, sondern ein zentrales und systematisch eingesetztes Mittel der Machtzentrierung und -Steigerung war - und vermutlich heute noch ist. Die täglichen Nachrichten über die Ukraine wie auchRussland selbst geben diesen Schilderungen eine erschreckende Aktualität. (...) Diese Ebene raubte mir zunehmend den Schlaf und ich konnte gar nicht aufhören mit Lesen! Die andere Ebene sind die Bezüge, die Fritz B. Simon immer wieder zu aktuellen Themen und Phänomenen in Organisationen und Gruppen herstellt. Diese regen an und wecken die Aufmerksamkeit für Machtprozesse in diesen Sozialformen. Wer obsiegt in der Konkurrenz um Status und Karriere in Organisationen oft und nahezu unbemerkt von den Konkurrenten? Welche Rolle spielt die gruppale Struktur einer Bewegung und die in ihr dominierende personorientierte Kommunikationsform beim Machtgewinn Einzelner? Welche Wirkung hat es, wenn die vorrangige Kommunikationsform in einer Organisation personorientiert ist? Was passiert, wenn die Sozialdimension die Sachdimension dominiert? Welche Kommunikationsstruktur begünstigt den Machtgewinn eines Einzelnen? Befördert ein Pseudo-Konsens-Muster autoritärdiktatorische Entwicklungen? Welche Rolle spielt die Größe eines Entscheidungsgremiums bei der Entwicklung autoritärer Strukturen? Wie gefährlich ist die Tolerierung von Gewalt? Schützt Ideologie den Diktator? Welche Funktion haben die Inszenierung und Idealisierung der Person des Führers als Held für seine Machtposition und welche Rolle spielt dabei sein Narzissmus?(...) Zudem lege ich jedem, der sich mit dem aktuellen Krieg von Putins Russland mit der Ukraine auseinandersetzen und eine eigene Position gewinnen will, dieses Buch ans Herz - auch wenn es dieses manches Mal fast zerreißt. Organisationsentwicklung 4/2023 (Monika Stützle-Hebel) "Die Ergebnisse von Simons Studien sind brisant und hochaktuell, aufschlussreich und lehrreich. In dieser Art wohl einzigartig. Aus der Geschichte lernen, dafür liefert die Publikation eine hervorragende Grundlage. Schade, dass dies so wenige so wenig tun. Fazit: Ein sehr empfehlenswertes Buch, das für Politikinteressierte, Politiker und Geschichtslehrkräfte sowie Geschichtsstudenten obligatorisches Studienmaterial sein sollte." Jochen Vatter Wie Diktaturen entstehen Putin verstehen? - Stalin analysieren! Das Wiederentstehen autoritärer Gesellschaften lässt die Frage aufkommen, welche Bedeutung die Persönlichkeit von Politikern wie Putin, Orban oder Trump für diese Entwicklung hat. Die allgemeinere Frage dahinter lautet: Passen sich soziale Systeme eher psychischen Strukturen an, oder ist es umgekehrt? Fritz B. Simon studiert ein lehrreiches Beispiel: Stalin und die Sowjetunion. Sein Buch verbindet drei thematische Stränge: die Lebensgeschichte Stalins in ihrem historischen Kontext; die Dynamik der zum jeweiligen Zeitpunkt für ihn relevanten sozialen Systeme; und die psychische Entwicklung Stalins zur beschriebenen Zeit. Für die Analyse der sozialen Systeme, deren Mitglied Stalin war - von der Familie bis zum Staat -, zieht Simon Konzepte der Familienforschung und der soziologischen Systemtheorie heran. Die Analyse von Stalins psychischer Entwicklung ruht auf psychoanalytischen Konzepten. Dieser methodische Doppelzugang deckt eine Koevolution auf, die zu einer schrecklichen Diktatur mit einem der grausamsten Diktatoren der Weltgeschichte führte. Stalin und die UdSSR erweisen sich dabei als Lehrstück, das einen sehr erhellenden Blick auf die Gegenwart eröffnet. Der Autor: Fritz B. Simon, Dr. med., Professor für Führung und Organisation am Institut für Familienunternehmen der Universität Witten/Herdecke; Systemischer Organisationsberater, Psychiater, Psychoanalytiker und systemischer Familientherapeut; Mitbegründer der Simon Weber Friends Systemische Organisationsberatung GmbH. Autor bzw. Herausgeber von ca. 300 wissenschaftlichen Fachartikeln und 34 Büchern, die in 15 Sprachen übersetzt sind, u. a.: Der Prozeß der Individuation (1984), Die Sprache der Familientherapie (1984, mit Helm Stierlin und Ulrich Clement), Lebende Systeme (1988), Unterschiede, die Unterschiede machen (1988), Meine Psychose, mein Fahrrad und ich (1990), Radikale Marktwirtschaft (1992, mit CONECTA), Die andere Seite der Gesundheit (1995), Die Kunst, nicht zu lernen (1997), Zirkuläres Fragen (1999, mit Christel Rech-Simon), Tödliche Konflikte (2001), Die Familie des Familienunternehmens (2002), Gemeinsam sind wir blöd!? (2004), Mehr-Generationen-Familienunternehmen (2005, mit Rudi Wimmer und Torsten Groth), Einführung in Systemtheorie und Konstruktivismus (2006), Einführung in die systemische Organisationstheorie (2007), Einführung in die systemische Wirtschaftstheorie (2009), Vor dem Spiel ist nach dem Spiel. Systemische Aspekte des Fußballs (2009), Einführung in die Systemtheorie des Konflikts (2010), "Zhong De Ban" oder: Wie die Psychotherapie nach China kam (2011, mit Margarete Haas-Wiesegart und Zhao Xudong), Einführung in die Theorie des Familienunternehmens (2012), Wenn rechts links ist und links rechts (2013), Einführung in die (System-)Theorie der Beratung (2014), Formen. Zur Kopplung von Organismus, Psyche und sozialen Systemen (2018), Anleitung zum Populismus oder: Ergreifen Sie die Macht! (2019), Der Streit ums Nadelöhr. Körper, Psyche, Soziales, Kultur. Wohin schauen systemische Berater? (2019, mit Jürgen Kriz), Lockdown: Das Anhalten der Welt (2020, mit Heiko Kleve und Steffen Roth), Formen (reloaded). Zur Kopplung von Organismus, Psyche und sozialen Systemen (2022). , Sonstige > Motorkühlung , Erscheinungsjahr: 202304, Produktform: Kartoniert, Titel der Reihe: Systemische Horizonte##, Autoren: Simon, Fritz B., Seitenzahl/Blattzahl: 262, Keyword: Autoritarismus; Demokratie; Geheimpolizei; Georgien; Kommunistische Partei; Politbüro; Putin; Russland; Sowjetunion; Säuberung; Totalitarismus; Tyrannei, Fachschema: Informationstheorie~Kybernetik~Systemtheorie~Soziologie~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Diktatur - Diktator~Totalitarismus, Fachkategorie: Soziologie~Psychoanalyse (Freud)~Politisches System: Totalitarismus und Diktatur, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Kybernetik und Systemtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer-Systeme Verlag und Verlagsbuchhandlung GmbH, Länge: 214, Breite: 135, Höhe: 25, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Top-Angebote
Produkte zum Begriff Detection:
-
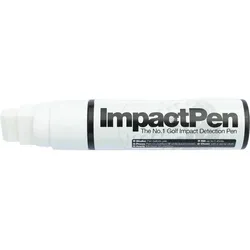
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
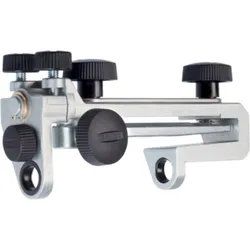
Tormek, Zubehör Maschine, VorrichtungMit der Vorrichtung für gerade Schneiden SE-77 ist es einfach, diese so einzustellen, um Ihre Stemmeisen und Hobeleisen mit einer rechtwinkligen Schneide zu schärfen. Das Design bietet die besten Voraussetzungen für das erfolgreiche Schärfen mit höchster Präzision des Endergebnisses. Sie können die Vorrichtung auch für eine leicht konvexe Form einstellen. Die Vorrichtung für gerade Schneiden SE-77 ist eine Weiterentwicklung der Vorrichtung SE-76. Sie wurde mit einer einstellbaren Seite versehen, die mit Hilfe von zwei kleineren Einstellschrauben justiert werden kann, um eine Feinabstimmung zu ermöglichen. Dies kann erforderlich sein, wenn das Werkzeug nicht exakt im Winkel auf dem Stein aufliegt, sehr schmal ist oder wenn der Stahl leicht verdreht ist. Die Einstellung für die Feineinstellung erfolgt in wenigen Sekunden, indem eine der kleineren Einstellschrauben gelöst und die andere angezogen wird. Durch die Konstruktion der Vorrichtung ist es auch möglich, sich verjüngende Meissel zu positionieren und zu schärfen, zum Beispiel japanische Stemmeisen. Die Sicherheitsanschläge halten die Vorrichtung sicher auf der Universalstütze und verhindern, dass das Werkzeug vom Schleifstein rutscht, sodass keine Gefahr besteht, sich beim Schärfen zu verletzen. Die Vorrichtung ist geeignet für Stemmeisen und Hobeleisen bis 77 mm Breite.74,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wie kann Impact Detection dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren? Welche Technologien und Methoden werden verwendet, um Impact Detection zu verbessern?
Impact Detection kann dazu beitragen, Unfälle und Schäden in verschiedenen Branchen zu reduzieren, indem sie frühzeitig auf potenzielle Gefahren hinweist und Maßnahmen zur Vermeidung von Schäden ermöglicht. Technologien wie Sensoren, Kameras, Algorithmen und künstliche Intelligenz werden verwendet, um die Genauigkeit und Effizienz der Impact Detection zu verbessern. Durch die kontinuierliche Weiterentwicklung und Integration neuer Technologien können Unternehmen ihre Sicherheitsstandards erhöhen und Unfälle minimieren. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Ähnliche Suchbegriffe für Detection
-
Simon, Fritz B.: Stalin und der ApparatStalin und der Apparat , Über das Buch (...) dann wurde es zunehmend spannend und begann mich zu faszinieren, aber auch zu gruseln, wie Fritz B. Simons systemischer Blick auf die Entwicklung Stalins im Vorfeld, während und nach der Oktoberrevolution die Koevolution der individuellen Psyche und der Strukturen und Dynamiken der Organisation(en) und des ( Staats-)Apparats aufdeckt. (...) Endgültig den Schlaf raubte mir, wie gerade die Grausamkeit nicht ein hingenommener Kollateralschaden der Machtergreifung, sondern ein zentrales und systematisch eingesetztes Mittel der Machtzentrierung und -Steigerung war - und vermutlich heute noch ist. Die täglichen Nachrichten über die Ukraine wie auchRussland selbst geben diesen Schilderungen eine erschreckende Aktualität. (...) Diese Ebene raubte mir zunehmend den Schlaf und ich konnte gar nicht aufhören mit Lesen! Die andere Ebene sind die Bezüge, die Fritz B. Simon immer wieder zu aktuellen Themen und Phänomenen in Organisationen und Gruppen herstellt. Diese regen an und wecken die Aufmerksamkeit für Machtprozesse in diesen Sozialformen. Wer obsiegt in der Konkurrenz um Status und Karriere in Organisationen oft und nahezu unbemerkt von den Konkurrenten? Welche Rolle spielt die gruppale Struktur einer Bewegung und die in ihr dominierende personorientierte Kommunikationsform beim Machtgewinn Einzelner? Welche Wirkung hat es, wenn die vorrangige Kommunikationsform in einer Organisation personorientiert ist? Was passiert, wenn die Sozialdimension die Sachdimension dominiert? Welche Kommunikationsstruktur begünstigt den Machtgewinn eines Einzelnen? Befördert ein Pseudo-Konsens-Muster autoritärdiktatorische Entwicklungen? Welche Rolle spielt die Größe eines Entscheidungsgremiums bei der Entwicklung autoritärer Strukturen? Wie gefährlich ist die Tolerierung von Gewalt? Schützt Ideologie den Diktator? Welche Funktion haben die Inszenierung und Idealisierung der Person des Führers als Held für seine Machtposition und welche Rolle spielt dabei sein Narzissmus?(...) Zudem lege ich jedem, der sich mit dem aktuellen Krieg von Putins Russland mit der Ukraine auseinandersetzen und eine eigene Position gewinnen will, dieses Buch ans Herz - auch wenn es dieses manches Mal fast zerreißt. Organisationsentwicklung 4/2023 (Monika Stützle-Hebel) "Die Ergebnisse von Simons Studien sind brisant und hochaktuell, aufschlussreich und lehrreich. In dieser Art wohl einzigartig. Aus der Geschichte lernen, dafür liefert die Publikation eine hervorragende Grundlage. Schade, dass dies so wenige so wenig tun. Fazit: Ein sehr empfehlenswertes Buch, das für Politikinteressierte, Politiker und Geschichtslehrkräfte sowie Geschichtsstudenten obligatorisches Studienmaterial sein sollte." Jochen Vatter Wie Diktaturen entstehen Putin verstehen? - Stalin analysieren! Das Wiederentstehen autoritärer Gesellschaften lässt die Frage aufkommen, welche Bedeutung die Persönlichkeit von Politikern wie Putin, Orban oder Trump für diese Entwicklung hat. Die allgemeinere Frage dahinter lautet: Passen sich soziale Systeme eher psychischen Strukturen an, oder ist es umgekehrt? Fritz B. Simon studiert ein lehrreiches Beispiel: Stalin und die Sowjetunion. Sein Buch verbindet drei thematische Stränge: die Lebensgeschichte Stalins in ihrem historischen Kontext; die Dynamik der zum jeweiligen Zeitpunkt für ihn relevanten sozialen Systeme; und die psychische Entwicklung Stalins zur beschriebenen Zeit. Für die Analyse der sozialen Systeme, deren Mitglied Stalin war - von der Familie bis zum Staat -, zieht Simon Konzepte der Familienforschung und der soziologischen Systemtheorie heran. Die Analyse von Stalins psychischer Entwicklung ruht auf psychoanalytischen Konzepten. Dieser methodische Doppelzugang deckt eine Koevolution auf, die zu einer schrecklichen Diktatur mit einem der grausamsten Diktatoren der Weltgeschichte führte. Stalin und die UdSSR erweisen sich dabei als Lehrstück, das einen sehr erhellenden Blick auf die Gegenwart eröffnet. Der Autor: Fritz B. Simon, Dr. med., Professor für Führung und Organisation am Institut für Familienunternehmen der Universität Witten/Herdecke; Systemischer Organisationsberater, Psychiater, Psychoanalytiker und systemischer Familientherapeut; Mitbegründer der Simon Weber Friends Systemische Organisationsberatung GmbH. Autor bzw. Herausgeber von ca. 300 wissenschaftlichen Fachartikeln und 34 Büchern, die in 15 Sprachen übersetzt sind, u. a.: Der Prozeß der Individuation (1984), Die Sprache der Familientherapie (1984, mit Helm Stierlin und Ulrich Clement), Lebende Systeme (1988), Unterschiede, die Unterschiede machen (1988), Meine Psychose, mein Fahrrad und ich (1990), Radikale Marktwirtschaft (1992, mit CONECTA), Die andere Seite der Gesundheit (1995), Die Kunst, nicht zu lernen (1997), Zirkuläres Fragen (1999, mit Christel Rech-Simon), Tödliche Konflikte (2001), Die Familie des Familienunternehmens (2002), Gemeinsam sind wir blöd!? (2004), Mehr-Generationen-Familienunternehmen (2005, mit Rudi Wimmer und Torsten Groth), Einführung in Systemtheorie und Konstruktivismus (2006), Einführung in die systemische Organisationstheorie (2007), Einführung in die systemische Wirtschaftstheorie (2009), Vor dem Spiel ist nach dem Spiel. Systemische Aspekte des Fußballs (2009), Einführung in die Systemtheorie des Konflikts (2010), "Zhong De Ban" oder: Wie die Psychotherapie nach China kam (2011, mit Margarete Haas-Wiesegart und Zhao Xudong), Einführung in die Theorie des Familienunternehmens (2012), Wenn rechts links ist und links rechts (2013), Einführung in die (System-)Theorie der Beratung (2014), Formen. Zur Kopplung von Organismus, Psyche und sozialen Systemen (2018), Anleitung zum Populismus oder: Ergreifen Sie die Macht! (2019), Der Streit ums Nadelöhr. Körper, Psyche, Soziales, Kultur. Wohin schauen systemische Berater? (2019, mit Jürgen Kriz), Lockdown: Das Anhalten der Welt (2020, mit Heiko Kleve und Steffen Roth), Formen (reloaded). Zur Kopplung von Organismus, Psyche und sozialen Systemen (2022). , Sonstige > Motorkühlung , Erscheinungsjahr: 202304, Produktform: Kartoniert, Titel der Reihe: Systemische Horizonte##, Autoren: Simon, Fritz B., Seitenzahl/Blattzahl: 262, Keyword: Autoritarismus; Demokratie; Geheimpolizei; Georgien; Kommunistische Partei; Politbüro; Putin; Russland; Sowjetunion; Säuberung; Totalitarismus; Tyrannei, Fachschema: Informationstheorie~Kybernetik~Systemtheorie~Soziologie~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Diktatur - Diktator~Totalitarismus, Fachkategorie: Soziologie~Psychoanalyse (Freud)~Politisches System: Totalitarismus und Diktatur, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Kybernetik und Systemtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer-Systeme Verlag und Verlagsbuchhandlung GmbH, Länge: 214, Breite: 135, Höhe: 25, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response (EDR) ? Intelligente Endpoint Security mit Bedrohungserkennung und automatisierter Incident Response Moderne Cyberangriffe sind heute deutlich komplexer als klassische Vireninfektionen. Angreifer setzen zunehmend auf dateilose Malware, Zero-Day-Exploits, Ransomware, Advanced Persistent Threats (APTs) und gezielte Angriffe auf Unternehmensnetzwerke. Herkömmliche Antivirenlösungen stoßen dabei häufig an ihre Grenzen, da sie Angriffe oftmals erst erkennen, wenn bereits Schaden entstanden ist. Mit Malwarebytes Endpoint Detection & Response (EDR) erhalten Unternehmen eine professionelle Sicherheitslösung, die weit über den klassischen Endpunktschutz hinausgeht. Neben einem leistungsstarken Echtzeitschutz überwacht die Software sämtliche Endgeräte kontinuierlich, erkennt verdächtige Aktivitäten mithilfe moderner KI- und Verhaltensanalysen u...109,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Impact Detection-Technologie dazu beitragen, Unfälle in der Industrie zu reduzieren?
Die Impact Detection-Technologie erkennt automatisch potenziell gefährliche Situationen in Echtzeit. Sie ermöglicht eine schnelle Reaktion, um Unfälle zu verhindern. Durch die frühzeitige Warnung können Mitarbeiter rechtzeitig Maßnahmen ergreifen, um Unfälle zu reduzieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.